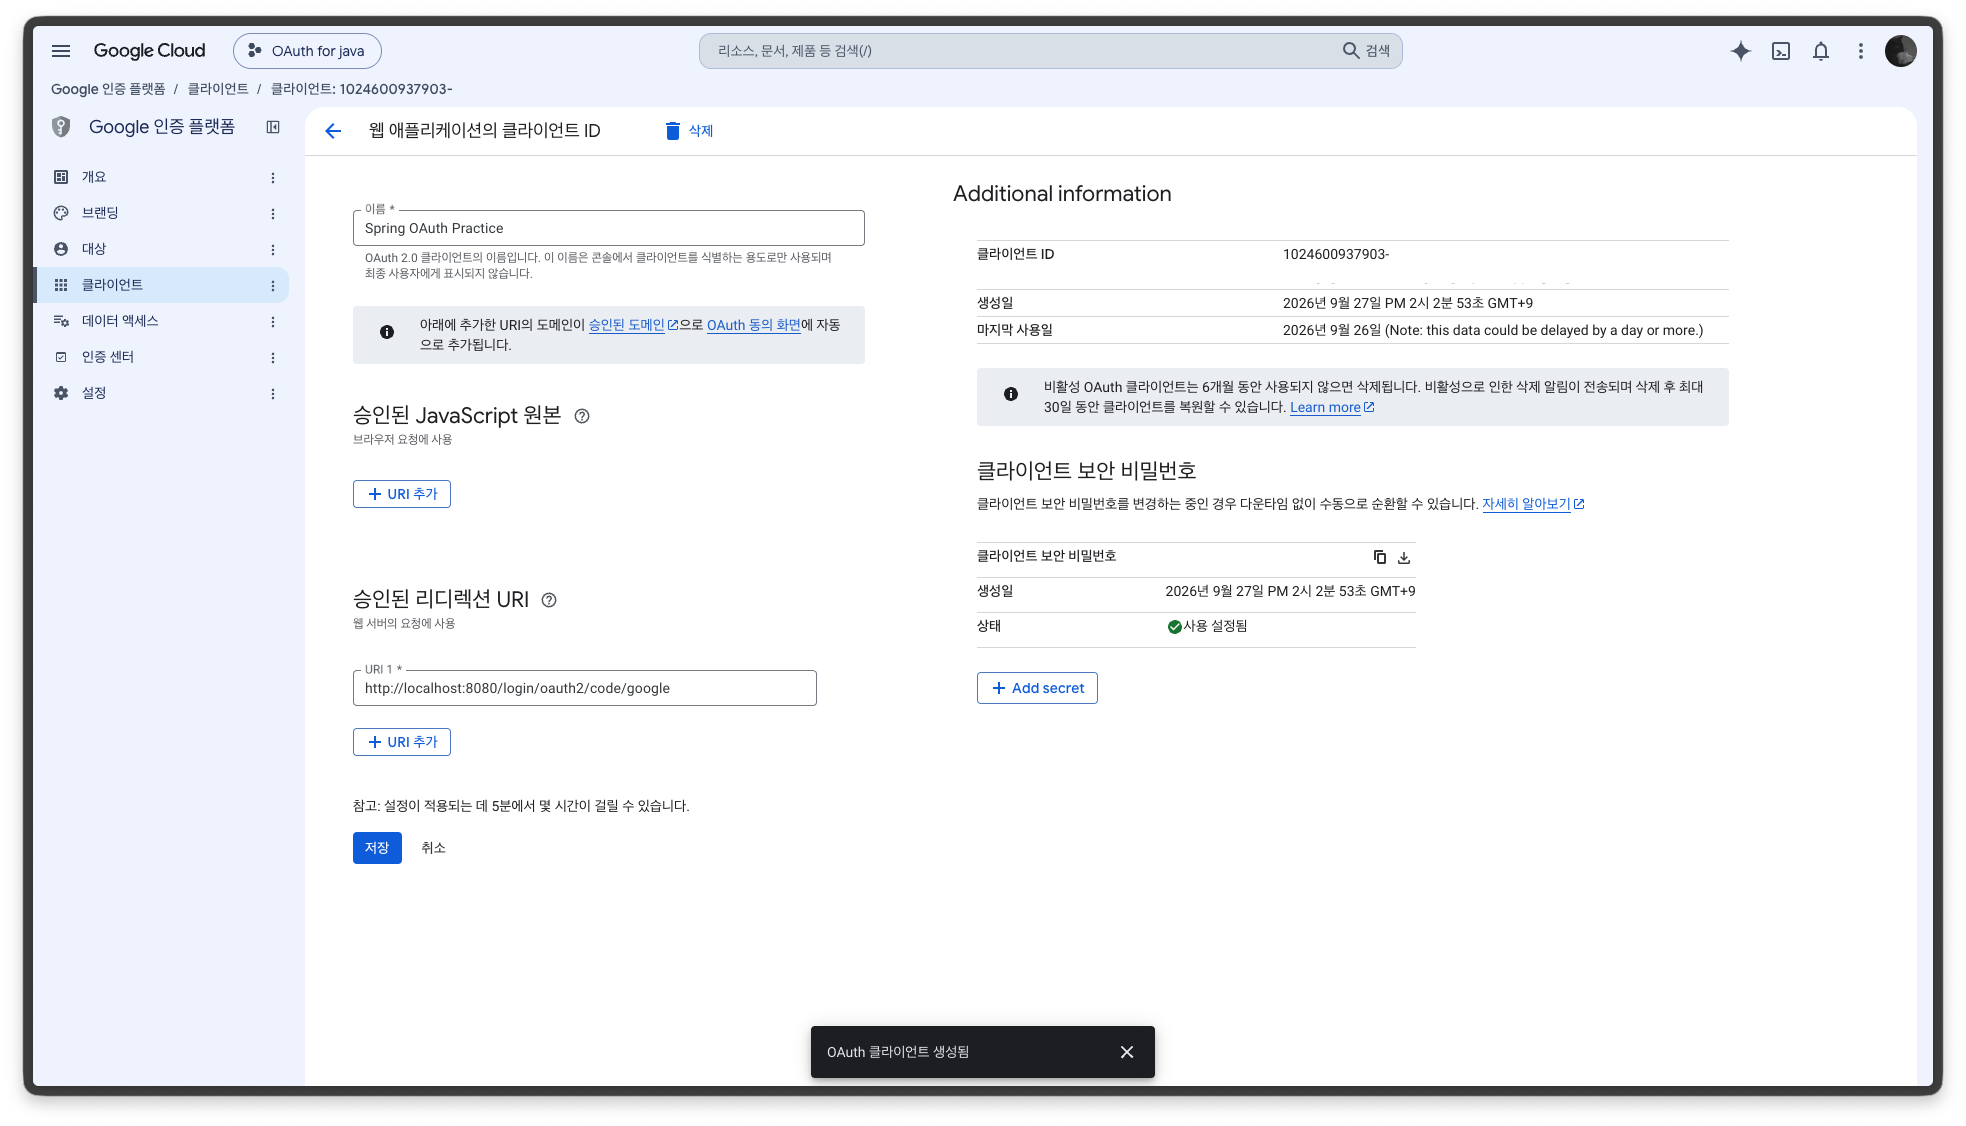

기존에는 로그인이라고 하면 사용자가 이메일과 비밀번호를 직접 입력하고, 서버가 DB의 회원 정보와 비교해 인증하는 방식을 먼저 떠올렸습니다.하지만 실제 서비스에서는 Google, Kakao, Naver처럼 이미 사용자가 보유한 계정을 이용해 로그인하는 경우도 많습니다. 그래서 이번에는 별도의 작은 Spring Boot 프로젝트를 만들고 Google OAuth2 로그인이 실제로 어떤 흐름으로 동작하는지 직접 구현해보았습니다.단순히 Google 로그인 화면을 띄우는 것에서 끝내지 않고, 로그인 이후 Spring Security가 사용자를 어떻게 관리하는지 확인했습니다.그리고 마지막에는 Google에서 인증된 사용자를 우리 서비스의 Member와 연결해보았습니다. OAuth Client 등록 Google 로그..